Orionx: reportan datos expuestos, qué se sabe
Una comunidad de afectados reporta archivos con datos de Orionx. Qué se afirma, qué falta verificar y cómo proteger tus cuentas en Chile.
Después de enterarte de que un exchange cerró y dejó los retiros suspendidos, lo último que quieres escuchar es que tus datos también podrían estar dando vueltas por internet. Ya había suficiente preocupación con las lucas como para agregar el correo, el teléfono, tus números de cuentas y la identidad a la conversación.
Hoy, 13 de octubre de 2026, en una comunidad el usuario ripzx en un sitio en la Dark Web afirmó haber obtenido datos con información de usuarios. El reporte incluye datos de identidad, contacto, cuentas bancarias y operaciones. Aún así, su autenticidad y alcance todavía requieren verificación independiente.
Aún no se ha encontrado un comunicado de Orionx ni una confirmación de la ANCI que acrediten ese incidente específico. Sí existe un aviso de cierre y una advertencia de la empresa sobre suplantación y phishing, pero esto relacionado con su proceso de cierre. Para quienes usaron la plataforma en Chile, distinguir esas piezas puede evitar que la incertidumbre termine costando todavía más plata.
Qué se sabe de momento
Que los archivos incluyen nombres, RUT, correos, teléfonos, antecedentes bancarios, depósitos, transferencias y balances de billeteras. También registros de verificación de identidad, conocidos como KYC, y pares de claves API y secretos asociados.
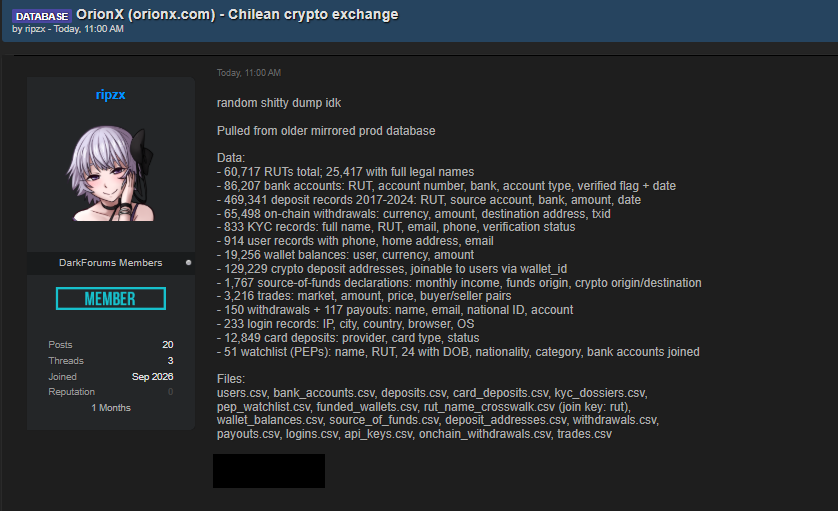
El mensaje enumera 25.417 registros con RUT y nombre, 833 personas en una sección KYC y 19.256 billeteras con balances. Son cifras reportadas por el usuario que obtuvo estos datos, sin auditoría independiente. No se pueden sumar para obtener un total de víctimas: pueden corresponder a conjuntos distintos, datos repetidos o varias billeteras de una misma persona.
El hilo también deja preguntas abiertas. Se discute si la información salió de un hackeo o de alguien con acceso previo, y aparecen afirmaciones distintas sobre los documentos de identidad. No hay base suficiente para atribuir la exposición a un trabajador, a un exejecutivo o a un proveedor determinado. De todas maneras, la responsabilidad que tiene Orionx en esto es clara, a lo menos en su negligencia.
Las claves API merecen una revisión específica porque pueden permitir que programas interactúen con una cuenta según los permisos configurados. La documentación de LedgiFi para conectar Orionx explica que el permiso stats se utiliza para leer transacciones, por lo que no todas las claves tienen la misma capacidad. Sin comprobar a quién pertenecen, si siguen vigentes y qué permiten hacer, la sola mención de una clave y un secreto no demuestra que alguien pueda mover fondos hoy. Esa evaluación corresponde a la plataforma y a quienes estén autorizados a investigar el incidente.
Por qué importa incluso si no se filtra una clave
Cuando se habla de una fuga de datos, es fácil imaginar una contraseña escrita en un archivo y a alguien entrando a tu cuenta. Pero el riesgo también puede aparecer con información de contacto. Un mensaje dirigido a alguien que efectivamente usó un servicio puede resultar mucho más convincente que una estafa enviada al azar.
El phishing consiste justamente en hacerse pasar por una entidad confiable para que entregues información o autorices algo. La ANCI advierte que algunos engaños incluso buscan que apruebes una solicitud en tu aplicación de autenticación, permitiendo al delincuente superar ese segundo paso de seguridad.
Pongamos un ejemplo hipotético. Te llega un WhatsApp que dice: “Estamos regularizando tu devolución de Orionx, entra aquí para validar tu cuenta”. Reconoces la empresa, estabas esperando novedades y el mensaje parece llegar en el momento preciso. Esa coincidencia puede hacerte bajar la guardia.
Que alguien conozca tu nombre o sepa que usaste una plataforma tampoco demuestra de dónde obtuvo esa información. Sin embargo, sí es motivo para verificar el contacto por un canal que tú abras directamente. El logo en el mensaje, por bonito que sea, todavía no sirve como carnet de identidad.
Dónde revisar si tus propios datos aparecen expuestos
En Chile puedes comenzar por Ciberlupa, la herramienta de la Agencia Nacional de Ciberseguridad. El sitio ofrece una consulta sobre exposición de tu correo mediante autenticación y explica sus límites: recoge filtraciones detectadas y analizadas por la Agencia desde mediados de 2025, por lo que puede dejar fuera otros incidentes.
La propia ANCI recomienda complementar con servicios reconocidos como Have I Been Pwned. Este permite consultar si tu correo aparece en las brechas que tiene registradas. Sus preguntas frecuentes aclaran que un resultado sin coincidencias no garantiza que nunca hayas sido afectado.
También hay que leer bien un resultado positivo. Si tu correo aparece en una filtración de otro servicio, eso identifica esa exposición y merece atención, pero no prueba una filtración de Orionx. El nombre del incidente, su fecha y los tipos de datos importan tanto como la alerta.
Para comprobar tu situación con Orionx, puedes solicitar por los canales que publique en su dominio oficial que te informen si identificaron una exposición que afecte tu cuenta, qué datos involucró y qué medidas adoptaron. Guarda la respuesta.
Cómo evitar que la preocupación abra otra puerta
La advertencia de Orionx sobre suplantación es concreta: no solicitará claves, códigos 2FA ni transferencias por teléfono, WhatsApp, correo o redes sociales. También llama a desconfiar de quienes se hagan pasar por la empresa u ofrezcan ayudarte a proteger tus fondos.
Si recibes un contacto así, abre el sitio oficial por tu cuenta y revisa allí los canales disponibles. Evita entrar desde el enlace que te enviaron. Un trámite que te apura a transferir para desbloquear una devolución merece detenerse y verificarse antes de hacer cualquier cosa.
En tus cuentas, sigue las recomendaciones de la ANCI: usa contraseñas distintas, un gestor para administrarlas y cambia las claves comprometidas o reutilizadas. Activa además autenticación multifactor, especialmente en el correo y los servicios donde mantienes dinero.
Si creaste claves API para conectar servicios a Orionx, revisa cuáles siguen habilitadas por los canales oficiales disponibles y solicita revocar las que sospeches comprometidas. Esa medida se refiere a tus propias credenciales; no hace falta probar ninguna clave ajena para tomar resguardos.
Ese segundo factor agrega una barrera, pero sigue siendo necesario revisar lo que autorizas. Si tú no estabas intentando ingresar o realizar una operación, una solicitud inesperada de aprobación merece sospecha. La ansiedad por recuperar tus fondos puede ser precisamente lo que un estafador quiere aprovechar.
En Chile, las fechas de la ley también importan
La discusión llega mientras Chile se prepara para un cambio en protección de datos. Según la Biblioteca del Congreso Nacional, la Ley 21.719 entra en vigencia el 1 de diciembre de 2026. Al corte de este artículo, esa fecha todavía no llega.
Por eso, si ves explicaciones que presentan el nuevo régimen como plenamente vigente hoy, revisa el calendario. Para entender tus opciones ante una exposición concreta importan los hechos, su fecha y las normas aplicables a ese momento.
Mientras se aclaran las dudas, conserva tus propios respaldos: comunicaciones con la empresa, comprobantes, registros de operaciones y cualquier respuesta sobre tu cuenta. Guárdalos de manera privada; subir una captura con tu RUT o tu saldo a un grupo puede sumar otra exposición a la que intentabas investigar.
La denuncia de la comunidad merece respuestas precisas de Orionx sobre autenticidad, alcance y medidas de protección. Saber si tu información fue afectada requiere una confirmación que identifique el incidente. Mientras tanto, verificar los mensajes y reforzar tus cuentas son pasos que puedes tomar desde ahora.
Cuéntanos en X qué información deberían entregar las plataformas a sus usuarios cuando enfrentan una crisis, sin compartir datos personales ni saldos. Y recuerda que en Instagram seguimos explicando lo que pasa en el mundo cripto para que esas conversaciones de pasillo te pillen con más contexto.